Client story Insight adotta Microsoft 365 E5 come piattaforma di security globale
CASE STUDY
Insight prende spunto dal proprio playbook e adotta Microsoft 365 E5 come piattaforma di sicurezza globale
Il cliente
Insight Enterprises è il principale Solutions Integrator e aiuta a risolvere le sfide tecnologiche dei clienti combinando hardware, software e servizi più adatti alle loro esigenze.

Settore: soluzioni di Information Technology (IT)
La sfida
Di fronte all'aumento delle minacce, Insight ha dovuto ripensare la propria strategia di sicurezza, passando da un approccio frammentato basato sulle migliori soluzioni di ciascun fornitore a una piattaforma unificata in grado di proteggere gli endpoint, migliorare la visibilità e crescere insieme alle esigenze in evoluzione dell'organizzazione.
I risultati
L'adozione di Microsoft 365 E5 ha permesso a Insight di stimolare l'innovazione, aumentare l'efficienza e ottenere un vantaggio competitivo, trasformando sia il team di sicurezza sia l'organizzazione nel suo complesso.
Il percorso di Insight come grande azienda che adotta E5 è rilevante per tutte le imprese che vogliono far evolvere le proprie operazioni di cybersecurity.
I rischi legati agli attacchi alla supply chain, evidenziati dall'incidente SolarWinds del dicembre 2020, insieme a quelli associati alle librerie open source, come la vulnerabilità Log4j di Java del dicembre 2021, hanno spinto Insight a ripensare il proprio programma di sicurezza complessivo e gli strumenti per le operazioni di cybersecurity. Sono stati presi in forte considerazione il livello di maturità dei nostri colleghi del team di sicurezza e l'integrazione con gli strumenti esistenti, con particolare attenzione alla protezione degli endpoint, alla visibilità, alla correlazione, alla risposta agli incidenti e alla remediation. Costruire una soluzione basata su strumenti best-of-breed già disponibili era un'opzione "di tendenza", ma i vincoli di tempo e l'integrazione richiesta da questo approccio hanno orientato Insight verso un approccio a piattaforma. Tra gli altri aspetti considerati c'erano la possibilità di monitorare sia le risorse on premises sia quelle in cloud e la capacità di aggiungere funzionalità man mano che il nostro team e le nostre esigenze maturavano.

Perché abbiamo scelto Microsoft 365 E5
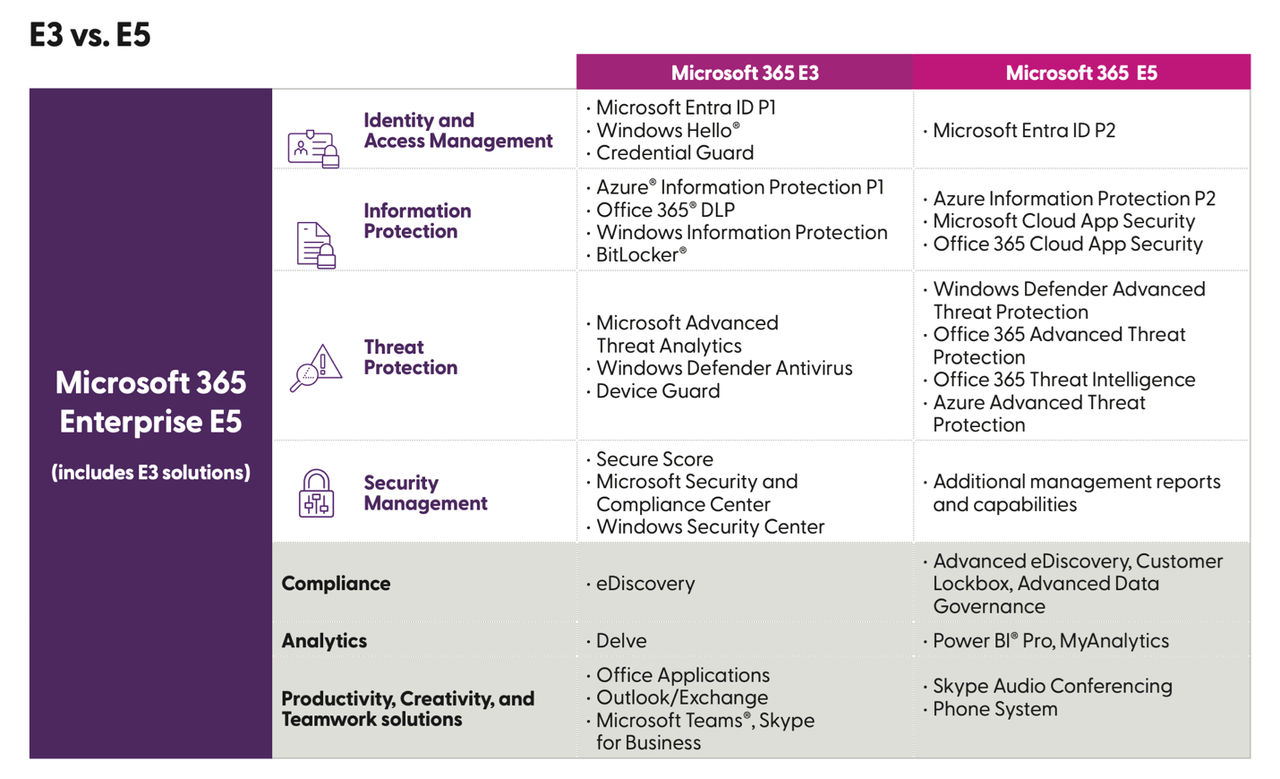
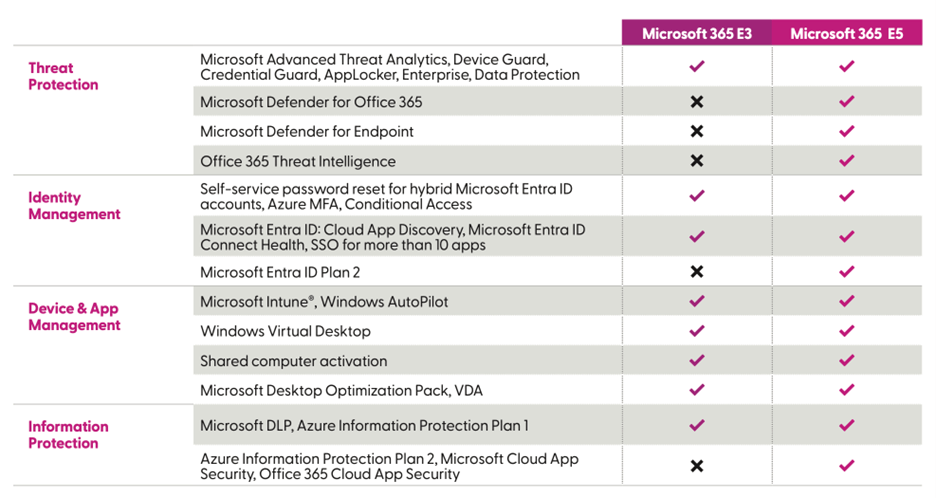
La scelta di Insight di passare dal piano di licenze Microsoft 365™ E3 a Microsoft 365 E5 si è basata principalmente sulla sicurezza. Le funzionalità di sicurezza di E5 hanno soddisfatto tutte le nostre esigenze immediate e ci hanno lasciato spazio per crescere, mentre le funzionalità aggiuntive hanno apportato valore supplementare alle nostre attuali soluzioni di collaborazione e di telefonia.
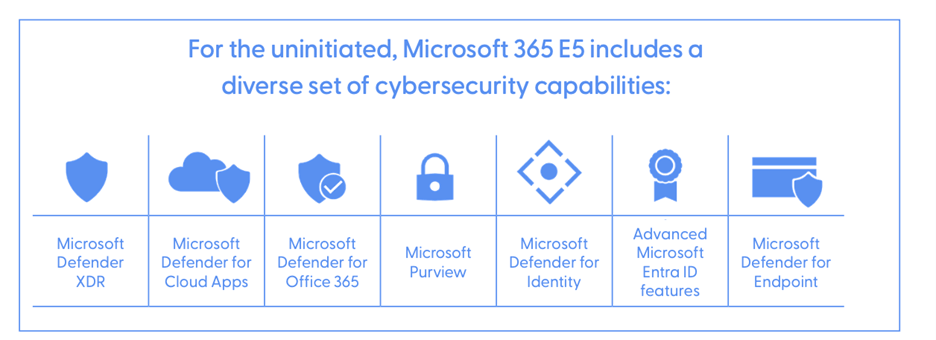
Passare da E3 a E5 comporta una spesa non trascurabile per ogni collega, quindi abbiamo condotto un'adeguata due diligence confrontando molte altre piattaforme di sicurezza, il loro costo totale di proprietà e le relative questioni di copertura e integrazione. Alla fine, Microsoft 365 E5 è risultata la scelta migliore. Con il supporto del nostro team esecutivo e del consiglio di amministrazione, ci siamo impegnati a eseguire l'upgrade e a usare la piattaforma per proteggere il nostro brand, i colleghi, i clienti e i partner, come parte di uno sforzo più ampio per prevenire gli incendi anziché doverli spegnere.
Cosa dicono i nostri leader…
“Abbiamo sostituito più prodotti e servizi con un'unica piattaforma che restituisce valore all'organizzazione. Dopo aver considerato tutto ciò che include e la capacità del nostro team di sfruttarne efficacemente le funzionalità, riteniamo che sia stato un investimento intelligente.”

James Morgado
CFO, Insight
“Abbiamo avviato la collaborazione con Microsoft in un momento in cui la sua piattaforma stava maturando rapidamente e aggiungendo nuove funzionalità. Alla fine ci ha offerto più integrazioni di prodotto e più funzionalità, ma il nostro team ha dovuto adattarsi a molti cambiamenti durante i periodi di modifica delle console e dei nomi. Ora mi sembra che la situazione si sia stabilizzata.”
Don Quigley
Director of Information Security, Insight
“Siamo stati tra i primi ad adottare molte delle funzionalità della piattaforma, tra cui Sentinel, Defender, Purview e Security Copilot, solo per citarne alcune. In alcuni casi abbiamo dovuto aprire la strada, ma questo rende il percorso più semplice per chi verrà dopo di noi, dato che condividiamo ciò che abbiamo imparato.”

Jason Rader
CISO, Insight
Il nostro approccio
Una volta completata l'acquisizione di licenze e diritti d'uso, è iniziato il lavoro vero e proprio. Come puoi immaginare, ci vuole tempo per integrare una nuova piattaforma, migrare dai sistemi precedenti e rendere operative le nuove funzionalità.
Questi sono stati i passaggi chiave della nostra implementazione e adozione:
- Definizione delle policy iniziali per regolare autenticazione, filtraggio delle email, livello di sicurezza degli endpoint, Data Loss Prevention (DLP) e classificazione dei dati
- Distribuzione degli agent Defender for Endpoint su tutti i dispositivi, in sostituzione della soluzione Endpoint Detection and Response (EDR) esistente
- Implementazione di Microsoft Sentinel come sistema Security Information and Event Management (SIEM) e configurazione della conservazione dei log da 90 giorni a un anno, per aumentare la visibilità e correlare le tattiche "low and slow"
- Impostazione di policy di Conditional Access esplicite e basate sul rischio, per consentire l'accesso alle risorse interne solo a utenti e macchine specifici
- Introduzione immediata dell'autenticazione a più fattori (MFA) di livello 1 basata su SMS per tutti gli utenti nel mondo e, gradualmente, in base all'accettazione degli utenti, passaggio a una MFA resistente al phishing per tutti i colleghi tramite Authenticator App e Passkeys
- Ampliamento della copertura con Defender for Servers (sia Linux® sia Windows®)
- Aggiunta dei sensori Defender for Identity a tutti i domain controller
- Utilizzo di Microsoft Purview per etichettare e proteggere i dati sui siti SharePoint® aziendali
- Abilitazione della condivisione dei dati tra i vari componenti di Advanced Threat Detection e la console Defender XDR, per aggregare segnali e dati di rilevamento
- Automazione dei flussi di lavoro e delle correlazioni di sicurezza sfruttando le capacità AI di Security Copilot
- Utilizzo degli strumenti di valutazione integrati (phishing IT) per garantire il rispetto delle best practice
- Miglioramento continuo e iterativo delle policy, ampliamento della copertura e gestione dei falsi positivi, in modo da ottenere avvisi di qualità superiore
Vantaggi e risultati
L'investimento di Insight nella piattaforma di sicurezza di Microsoft, inclusa Microsoft 365 E5, ha avuto un impatto significativo. L'accesso a tecnologie molto avanzate, insieme a un team dedicato, è stato determinante per stimolare innovazione, efficienza e vantaggio competitivo, consentendo a Insight di affrontare sfide complesse e di mantenere la fiducia nel proprio livello complessivo di sicurezza. Questo ha permesso non solo la trasformazione del team di sicurezza di Insight, ma anche il contributo della sicurezza alla trasformazione di Insight nel suo complesso.
Considerazioni finali
La sicurezza non è semplice e il percorso di Insight è unico per la nostra azienda. Esistono moltissime variabili legate al tuo attuale stack tecnologico o alla cultura aziendale che potrebbero rendere il tuo percorso completamente diverso. È sempre meglio avere un partner di fiducia che ti aiuti a orientarti tra le offerte e gli ostacoli del momento.
Lezioni apprese
Fai i compiti a casa.
Comprendi l'impatto sul business e sugli utenti del componente di sicurezza che stai implementando. Un lancio affrettato, anche della migliore tecnologia, può creare una situazione che genera scetticismo e dubbi sul valore della sicurezza. Adotta un approccio consulenziale con il business.
Fatti formare e chiedi aiuto.
Il team di sicurezza interno di Insight si è confrontato con i consulenti di sicurezza di Insight che lavorano a contatto con i clienti, per gestire l'afflusso di nuove funzionalità e integrazioni. Questo ha garantito il successo del rollout di Insight e ha dato accesso a professionisti esperti, a proprio agio con le funzionalità più recenti della piattaforma Microsoft.
Affida all'esterno gli aspetti della sicurezza che non aggiungono valore al tuo team.
Non esitare a chiedere supporto a un provider di Managed Services. In Insight utilizziamo gli stessi servizi Managed XDR che offriamo ai nostri clienti. Questo ci garantisce una copertura 24/7, l'accesso allo stack tecnologico più aggiornato e un ricco insieme di competenze.
Continua a migliorare.
Gli aspetti della piattaforma Microsoft sono così numerosi che al primo passaggio è facile perdersi qualcosa. Torna indietro, verifica le impostazioni e cerca le nuove funzionalità che vengono aggiunte di continuo. Questi passaggi possono migliorare notevolmente il tuo livello di sicurezza.
By Insight Editor / 11 Apr 2025 / Argomenti: Security services , Microsoft 365 , Cybersecurity